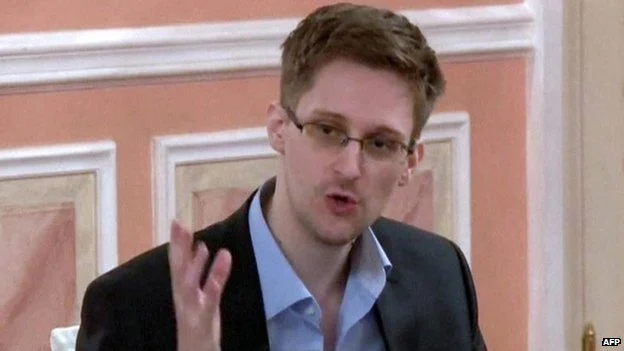
Вече почти две години Едуард Сноудън редовно шокира публиката, разкривайки нови подробности за технологията и тактиката на глобалното следене, организирано от американската Агенция за национална сигурност (NSA). По време на най-голямото технологично изложение CeBIT 2015, което неотдавна се състоя в Хановер, той предупреди, че сега под ударите на специалните служби не са политиците, чиновниците и журналистите, а редовите IT-специалисти.
Няма съмнение, че разкритията на Сноудън провокираха вълна от критики срещу САЩ от най-близките им съюзници в НАТО – държавите от Евросъюза (най-вече Германия), и от най-големия им икономически партньор – Китай. Общността се бори активно срещу монопола на Google на своя пазар и принуждава други американски компании като Microsoft да оказват натиск върху своето правителство чрез съда, за да защитят неприкосновеността на данните на клиентите си в чужбина. А Китай инициира пакет от антитерористични закони, с чиято помощ притиска американските компании да напуснат банковия му сектор и сферата на държавните поръчки.
Сноудън не успя да стане национален герой, макар че по думите му защитава принципи, декларирани в конституцията на САЩ. Вместо това му се налага да се крие в Русия, откъдето получи възможност да участва чрез видеомост на технологичното изложение в Хановер. Преди време бившият администратор на американската агенция за сигурност разкри, че високопоставени немски чиновници, а може би и самият канцлер Ангела Меркел са били следени от NSA. И при все че официалните германски власти не критикуват открито своя военен съюзник, предпазливата позиция на Европа спрямо САЩ е очевидна. Доказателство за това е самият факт на организирането на видеомоста, както и широкото китайско участие на изложението на най-високо равнище.
Сноудън предупреди IT-специалистите в залата и колегите им от цял свят, че именно те са главната цел на специалните служби. „Те търсят администратори, инженери, служители в доставчиците на услуги – заяви Сноудън. – Търсят ви не защото сте терористи или заподозрени, а защото имате достъп до инфраструктурата, до поверителни документи за личния живот на хората.“ Днес не е нужно да се разбиват мрежи или да се изземат грубо бази данни за достъп и лична информация от големите интернет компании. Непрекъснатото наблюдение, рутинното разузнаване и прихващането на лошо защитена кореспонденция дават много по-добър ефект. Във всеки случай осигуряват достъп до комуникационни канали, без това да бъде забелязано.
Американецът подчерта, че няма „златно ключе“, което отваря информацията само за „лошите“ или само за „добрите момчета“. Разобличенията на Сноудън, както и изтичането на други данни, показват, че самите специални служби не умеят да пазят сведенията за откритите или умишлено заложени слабости в мрежите. Те стават достояние на престъпници и терористи, правейки уязвими масовите потребители, компаниите и опасните производства. Все по-често се атакуват малки и средни фирми, чиито загуби не могат да предизвикат широк обществен резонанс. Според изследване на Symantec над една трета от атаките се падат на дружества с персонал до 250 служители. Престъпниците и терористите прилагат тактиката на специалните служби и също търсят контакти с IT-специалисти, за да получат необходимата информация или да атакуват определени компании в мрежите (например като заразят с вируси корпоративните им сървъри). За това говори рязкото увеличение на организираната киберпрестъпност през последните години. Сноудън призова да се използва силно криптиране на каналите за предаване на информация, да се повиши нивото на сигурност на потребителските устройства и да се осмисли важната роля на IT-специалистите за поддържане на поверителността на информацията.