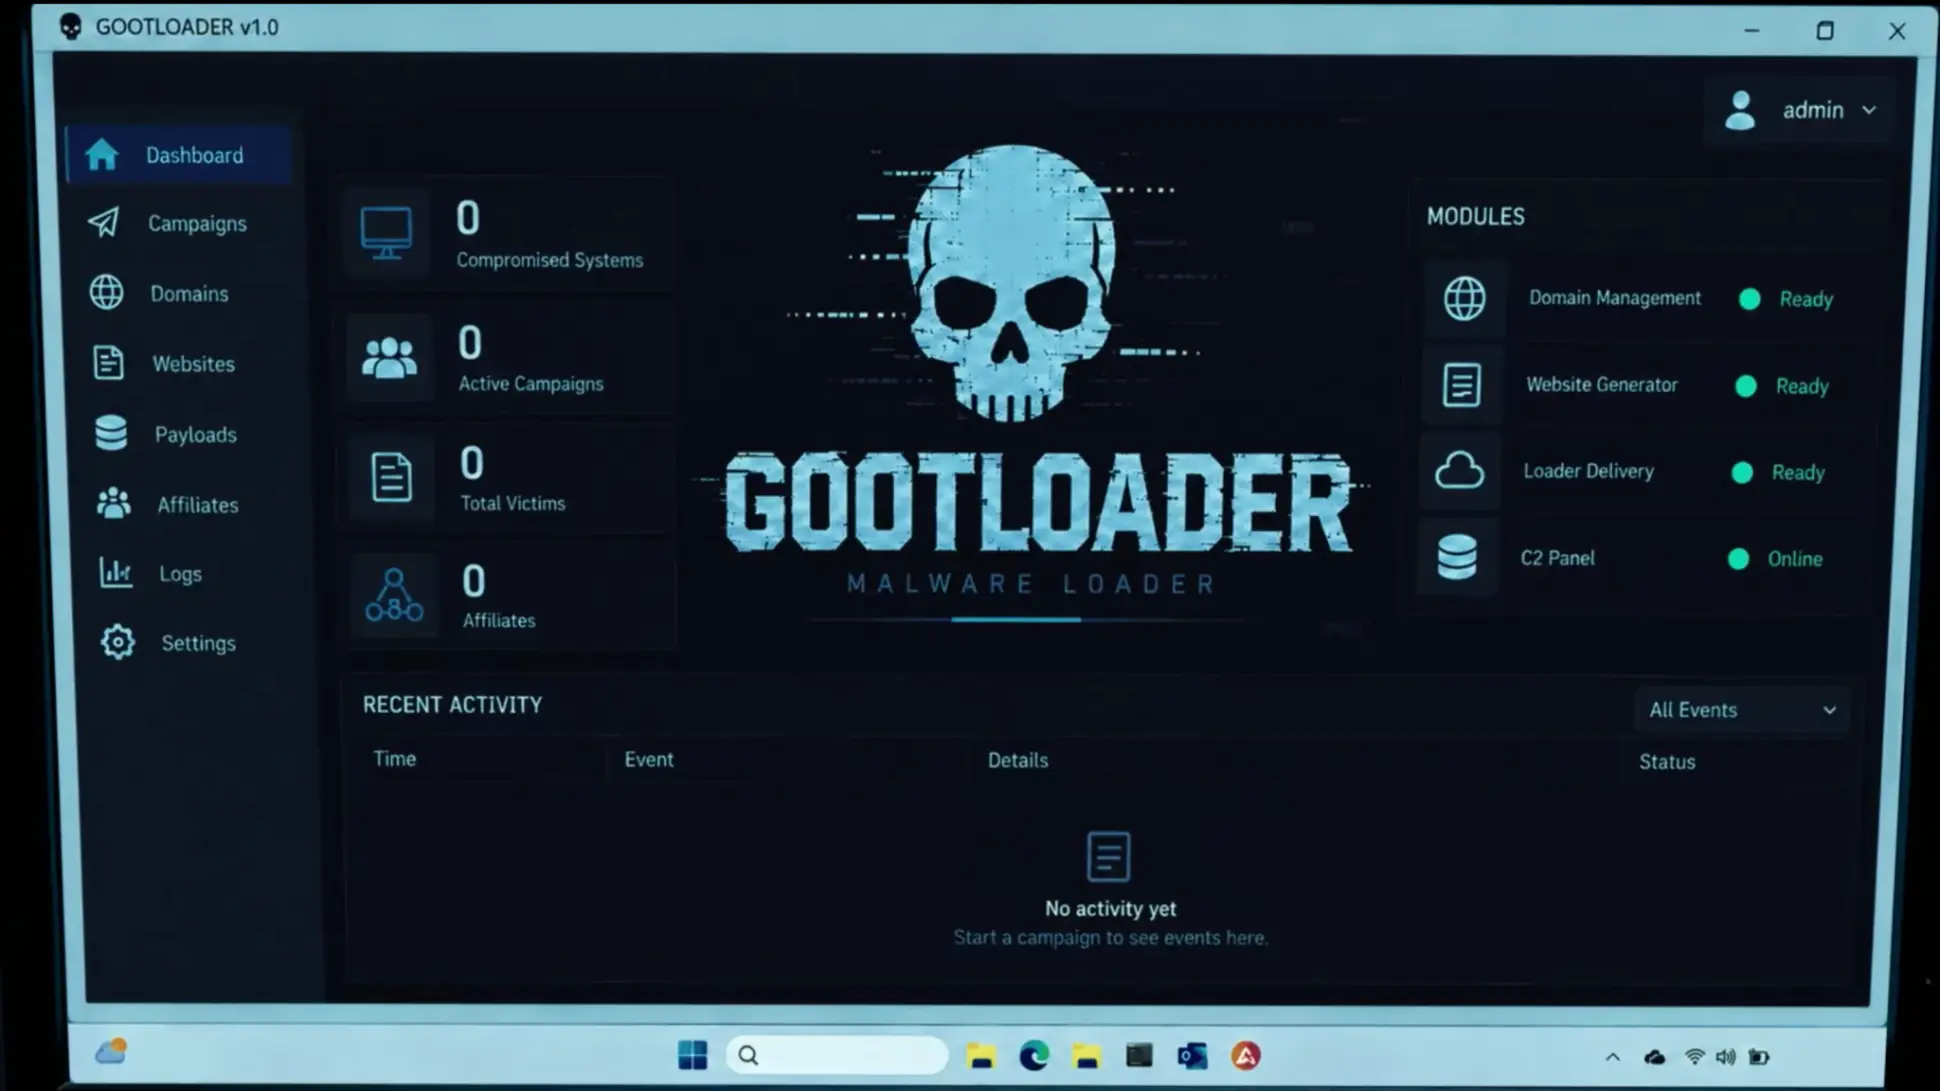
Служители на ГДБОП са участвали в международна операция срещу мрежи за разпространение на зловреден софтуер. Била е разбита престъпна инфраструктура, която стои зад три вида зловредни програми – Gootloader, CastleRAT и StealC. Иззети са 235 сървъра и 257 домейна, а над 6 милиона набора от данни на засегнати са защитени.
Операцията е проведена от правоохранителните органи на девет държави – България, Канада, Дания, Германия, Молдова, Холандия, Полша, Обединено кралство и САЩ под координацията на Европол и Евроджъст. Целта е да бъдат прекъснати мрежи, които подпомагат извършването на други киберпрестъпления, включително атаки с кражба на лични данни.
Операция ENDGAME е най-мащабната международна инициатива досега за пресичане на престъпна инфраструктура, използвана за извършване на кибератаки с рансъмуер.
Gootloader е позволявал неоторизиран достъп до компютърни системи чрез разпространение на фалшиви правни документи чрез компрометирани уебсайтове. Хората, които са изтегляли тези документи, са се „заразявали“ чрез хакнати WordPress сайтове.
CastleRAT представлява троянски кон за отдалечен достъп. Той позволява да се контролира заразен компютър от разстояние. Използването на CastleRAT е довело до криптиране на множество набори от данни като е искан откуп.
StealC е бил предназначен за извличане на чувствителна информация като пароли, данни за достъп и цифрови самоличности от компрометирани компютри и за предоставянето им на достъп за последваща незаконна употреба.