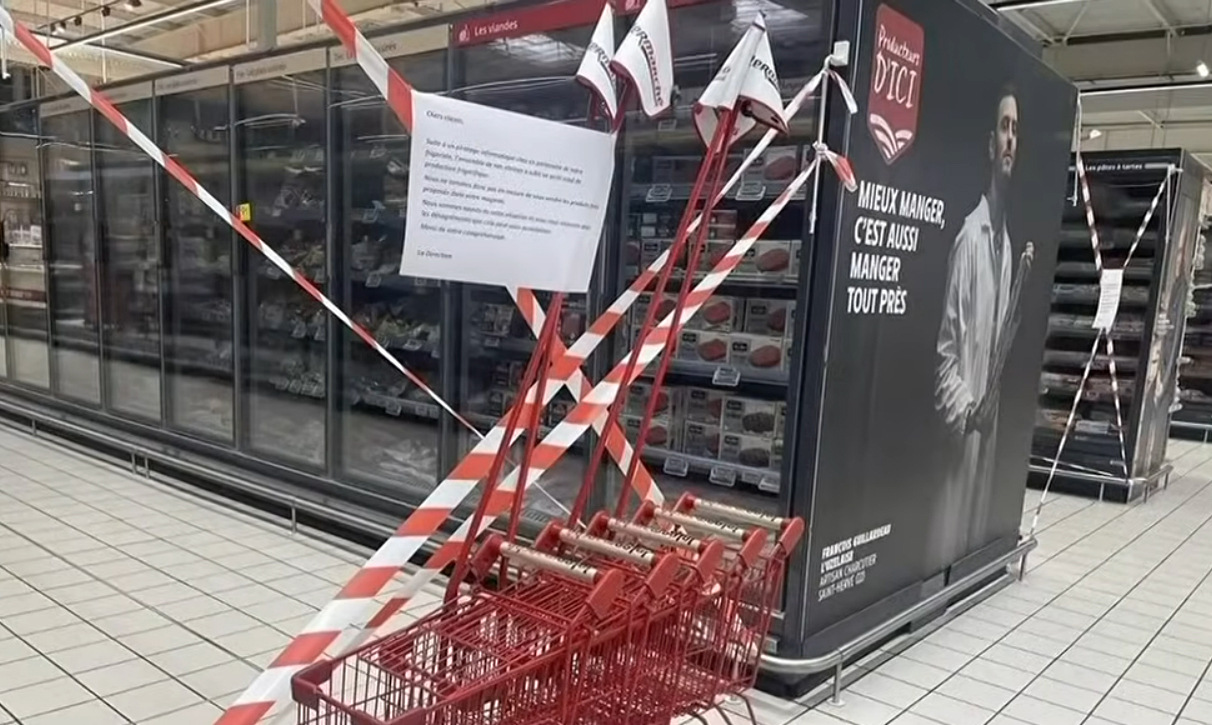
Във вторник 13 октомври френските разследващи органи издирваха хакерите, които са поели контрола над охладителните системи в стотици супермаркети при кибератака, разкрила уязвимостите на свързаните с интернет устройства. Нито една хакерска група не е поела публично отговорност за нападението.
Липсата на поета отговорност от страна на хактивисти, както и отсъствието на искане за откуп от киберпрестъпници, озадачават разследващите, според източник, запознат с разследването. Обикновено подобни групи се стремят бързо да извлекат финансова изгода от хакерските си атаки или да си припишат заслугите за тях с политически цели.
Кибератаката, при която температурите в хладилниците на вериги супермаркети като Carrefour, Monoprix, Intermarché и Coopérative U са били променени чрез ръчно задаване на нови стойности, изглежда е била лесна за осъществяване, заявиха трима експерти по киберсигурност.
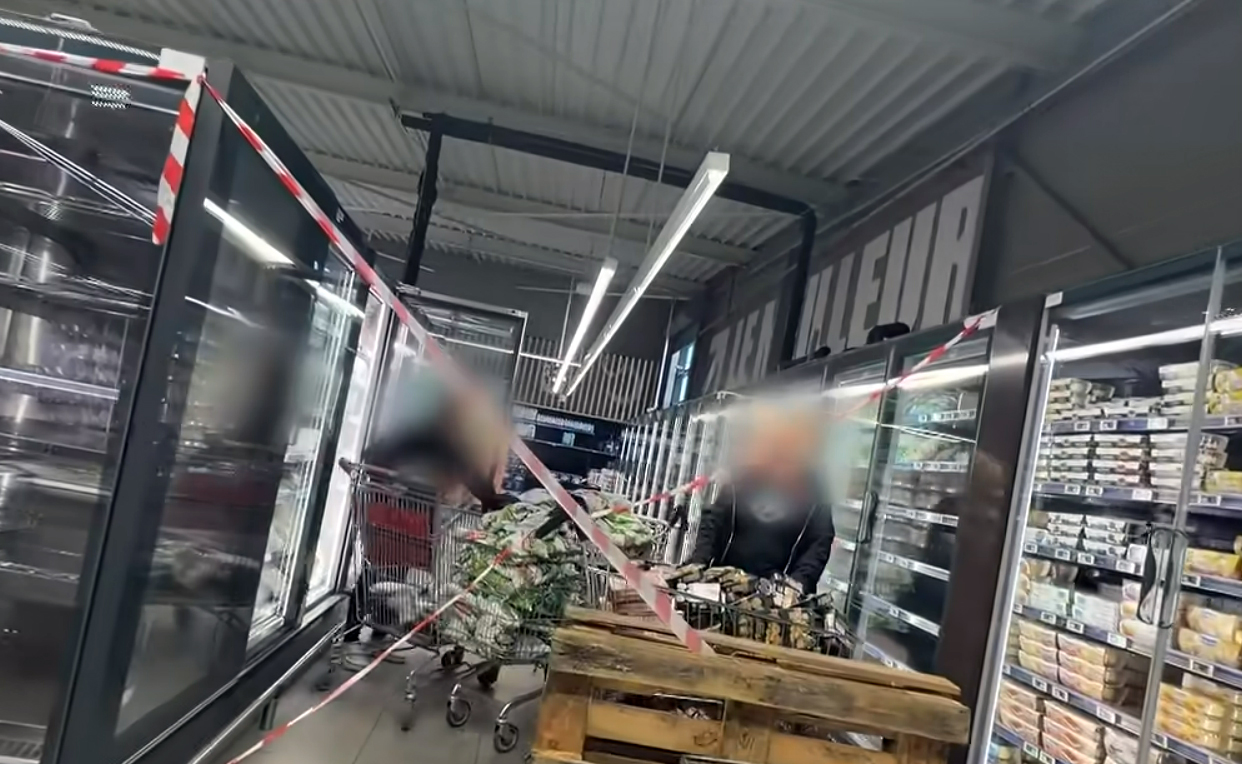
Във вторник служители на някои парижки супермаркети изхвърляха кашони с развалено месо и замразени продукти в огромни контейнери за отпадъци. Най-малко 350 супермаркета – малка част от общия им брой във Франция – са били засегнати от атаката.
Компанията обвинява остарелия софтуер
Засегнатите хладилни системи използвали софтуер на датската компания Danfoss.
В понеделник Danfoss заяви, че много от засегнатите устройства са „достигнали края на жизнения си цикъл и вече не получават софтуерни актуализации или актуализации за сигурност“, или работят с „остарял фърмуер“.
Компанията посочи, че е „посъветвала клиентите си да поддържат поддържаните системи актуализирани с най-новия фърмуер и да мигрират от наследените системи към решения от настоящото поколение“.
Във вторник компанията отказа допълнителен коментар.
Сериозните уязвимости в по-старите версии на фърмуера на Danfoss са известни от месеци.
На 9 август компанията за киберсигурност Claroty описа слабости в контролера Danfoss AK-SM 800A, които впоследствие бяха отстранени. Те са можели да позволят на външни лица да заобиколят удостоверяването на самоличността и да изпълняват код на компрометирани устройства.
„Основна киберхигиена“
Въпреки че точният механизъм, чрез който нападателите са компрометирали хладилниците, не е разкрит публично, експерти по киберсигурност заявиха, че всички признаци сочат към елементарна атака, станала възможна както заради липсата на актуализации от Danfoss, така и заради излагането на интерфейсите на устройствата на свободен достъп през интернет.
„Става въпрос за основна киберхигиена“, заяви Кен Мънро, съдружник в британската компания за киберсигурност Pen Test Partners. „Ако допуснете грешка, получавате воняща бъркотия от размразени хранителни продукти.“
По думите му известните уязвимости са означавали, че нападателите на практика са натискали вече отворена врата. Това предполага, че хакерската атака може лесно да е била дело на „деца, които просто се забавляват“.
„Ако това беше атака на държавно спонсорирана група, защо да бъдат засегнати само част от хладилниците във Франция? Има много други държави с хладилници, свързани с интернет“, каза той.
„Липсата на искане за откуп или на каквото и да е друго искане предполага, че нападателите не са оценили в достатъчна степен потенциалните търговски загуби, които собствениците на хладилниците могат да понесат.“
Четете още: Установиха дългогодишна хакерска атака срещу административни мрежи у нас